
Hackers transformam freezers de supermercado em fornos na Europa, e o Pentágono investiga se os EUA também foram alvo
Em menos de um mês, mais de 700 lojas em oito países tiveram as geladeiras aquecidas a até 50 °C pela internet. Ninguém pediu resgate nem roubou dados: o objetivo era apenas estragar a comida.

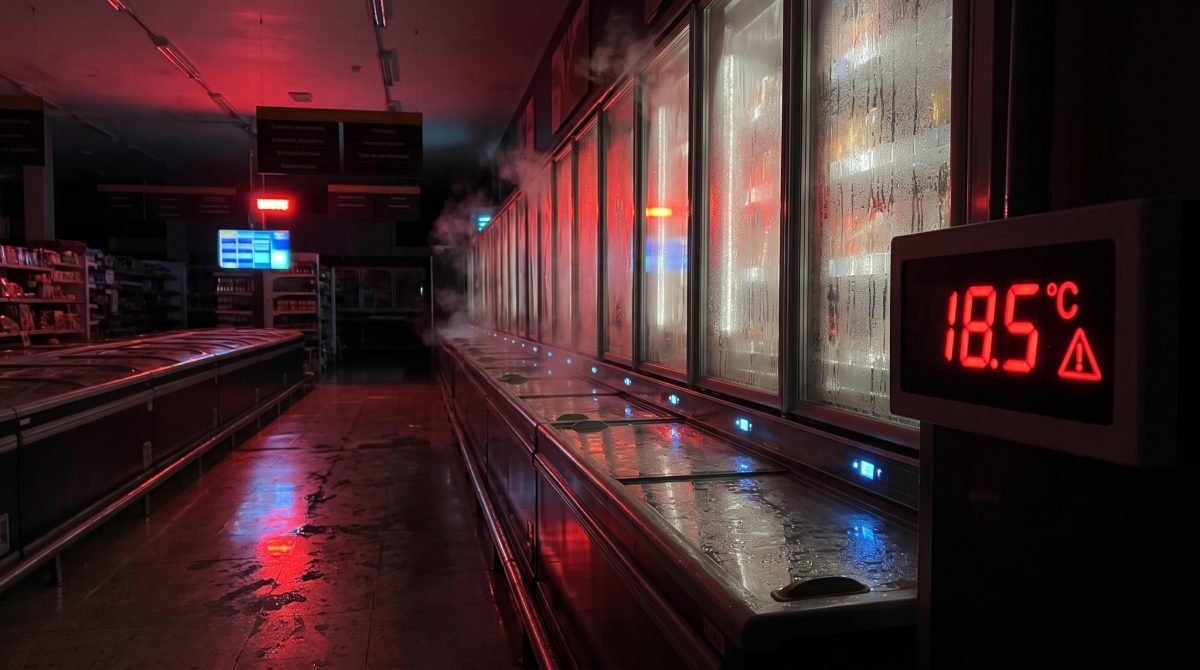
Eram 2 da manhã de segunda-feira (2) em Estocolmo quando os freezers de um supermercado ICA começaram a esquentar. Às 3h, o celular de um gerente de lojas em Bruxelas não parava de tocar com alarmes. Quando os funcionários chegaram, encontraram compressores parados, ar quente saindo das geladeiras e prateleiras com carne, peixe e congelados estragados. Em uma loja na Suécia, o painel mostrava a temperatura dos freezers em 50 °C.
Não foi defeito. Foi um ataque hacker, o segundo desse tipo na Europa em menos de um mês.
O que aconteceu
Na madrugada de 2 de novembro, supermercados em sete países tiveram os sistemas de refrigeração invadidos: Bélgica, Luxemburgo, Suécia, Irlanda, Holanda, Estônia e Finlândia.
Entre as redes afetadas:
- Delhaize: cerca de 40 lojas na Bélgica e em Luxemburgo;
- ICA e Coop, na Suécia: a Coop confirmou seis lojas atingidas;
- Supervalu, na Irlanda: 13 lojas;
- Spar, na Bélgica: cinco lojas;
- Carrefour, na Bélgica: 15 de suas mais de 700 lojas.
Segundo a imprensa local, alimentos no valor de milhões de euros foram para o lixo.
Como os hackers fizeram isso
Grandes supermercados controlam todas as geladeiras e freezers por um painel central, que pode ser acessado pela internet. É assim que os técnicos ajustam temperaturas e corrigem problemas sem ir até a loja.
Os invasores usaram esse acesso para mudar os equipamentos para o modo de degelo, uma função normal que esquenta a geladeira por alguns minutos para derreter o gelo acumulado. Só que eles deixaram o modo ligado durante a madrugada inteira, com as lojas fechadas e sem ninguém por perto.
O detalhe mais importante: ninguém pediu resgate. Em ataques comuns, criminosos roubam dados ou travam sistemas para cobrar pagamento. Desta vez, o objetivo parece ter sido apenas causar prejuízo e provocar uma reação pública. Por isso, especialistas e a União Europeia classificam os ataques como sabotagem deliberada.
Tudo começou na França
A segunda onda repetiu o que tinha acontecido na noite de 11 para 12 de outubro, na França. Na época, mais de 500 lojas foram atingidas, segundo a Al Jazeera, e cerca de 700 unidades de refrigeração foram adulteradas, segundo a imprensa italiana. Entre as redes estavam Intermarché, Coopérative U, Carrefour, E.Leclerc e Monoprix. Só a Intermarché teve pelo menos 300 lojas afetadas. Em algumas lojas, o calor provocou incêndios e derreteu equipamentos.
A agência francesa de cibersegurança identificou os equipamentos atacados: controladores dos modelos AK-SM800 e AK-SC355, da fabricante dinamarquesa Danfoss. A empresa disse que a maioria era antiga e estava com o software desatualizado, e afirmou que já tinha recomendado aos clientes que fizessem a atualização.
Depois do ataque francês, a Sabcobel, empresa belga que opera os sistemas de refrigeração da Delhaize, começou a reforçar a segurança dos clientes. Mesmo assim, segundo a própria empresa, cerca de 10% dos equipamentos ainda não tinham sido corrigidos quando veio a segunda onda. Na Suécia, a Coop informou que as seis lojas atacadas usavam uma conexão 4G antiga, considerada mais vulnerável.
O fio que leva aos Estados Unidos
Há um detalhe que dá outra dimensão ao caso. Na semana passada, o Pentágono informou que está investigando falhas em freezers de alimentos ocorridas em bases militares americanas em agosto, agora tratadas como suspeita de ataque cibernético. Autoridades americanas procuraram os franceses para verificar se há ligação entre os casos.
Ainda não há prova de que os ataques estejam conectados. Mas, se estiverem, um ataque que parecia ser contra supermercados europeus pode ter começado meses antes, em instalações militares dos EUA.
Quem está por trás?
Ninguém assumiu a autoria, e as autoridades ainda não identificaram a origem dos ataques. Também não há nenhuma prova pública que ligue os ataques a algum país.
O contexto, porém, é observado com atenção. Em setembro, o presidente francês Emmanuel Macron mandou proteger a infraestrutura crítica do país contra os chamados “ataques híbridos” da Rússia, ações que não usam armas, mas buscam desestabilizar a vida cotidiana. Atingir a comida no supermercado é um alvo simbólico: o prejuízo é imediato, visível e chega direto ao consumidor.
O número de ataques também está crescendo. O Centro de Cibersegurança da Bélgica recebeu 588 notificações de incidentes entre janeiro e setembro de 2026, mais do que as 556 de todo o ano anterior.
E o Brasil com isso?
Qualquer equipamento conectado à internet pode ser invadido, seja uma geladeira de supermercado, uma câmera de segurança ou um sistema hospitalar. Supermercados, frigoríficos e centros de distribuição do mundo inteiro usam controladores remotos de temperatura parecidos com os atacados na Europa.
As recomendações dadas aos europeus valem para qualquer empresa:
- Atualizar o software dos controladores;
- Desconectar os equipamentos da internet ou restringir o acesso a redes seguras;
- Limitar comandos perigosos: um freezer nunca deveria aceitar uma ordem para aquecer a 50 °C, seja de quem for. Essa é a recomendação do especialista austríaco Patrick Lamplmair.
O analista de tecnologia Steven Lachance, ouvido pela Al Jazeera, resumiu o alerta: hoje, qualquer equipamento conectado pode ser invadido, e o próximo alvo pode ser hospitalar ou de energia.
Fontes e referências 6
- 1 Ynetnews, contexto e ausência de prova de envolvimento russo ynetnews.com
- 2 LBC, freezers a 50 °C na Suécia e alerta britânico lbc.co.uk
- 3 Emol (Chile), relatos das lojas na Bélgica e temperaturas registradas emol.com
- 4 Primicias (Equador), posição da UE, dados da Sabcobel e lojas com conexão 4G primicias.ec
- 5 Al Jazeera, ataque na França, modelos Danfoss e orientação das autoridades aljazeera.com
- 6 Supermarket News, segunda onda, redes afetadas e investigação do Pentágono supermarketnews.com